14 شهریور 140514:03 🚨 آسیبپذیری خطرناک در Apache Log4j2 🔴 آسیبپذیری جدیدی در Apache Log4j2 شناسایی شده که به دور زدن فرآیند دسرالیزیشن مربوط میشود و میتواند منجر به اجرای کد از راه دور در نسخه 2.26.1 Log4j شود. این آسیبپذیری نیازی به احراز هویت ندارد و مهاجم میتواند یک رویداد دسرالیزه شده مخرب را ارسال کند. ⚠️ شواهدی از بهرهبر…
13 شهریور 140515:56 🚨 خطر جدی در افزونههای WordPress با RCE و بارگذاری فایلهای دلخواه 🔴 دو آسیبپذیری بحرانی CVE-2026-14894 در افزونه Super Forms و CVE-2026-32475 در Elementor Pro که در ماه گذشته کشف شدهاند، به مهاجمان اجازه میدهند تا بدون نیاز به احراز هویت، فایلهای دلخواه، از جمله فایلهای PHP را بارگذاری کنند که میتواند منجر به اجرای کد از راه دور (RCE) شو…
13 شهریور 140513:00 🚨 آسیبپذیریهای جدی در مرورگر Chrome گوگل با خطر اجرای کد از راه دور 🔴 گوگل شش آسیبپذیری فعال در مرورگر Chrome را شناسایی کرده است. این آسیبپذیریها از نوع type-confusion در موتور V8 JavaScript و WebAssembly بوده و به مهاجمان این امکان را میدهند که با استفاده از یک صفحه HTML مخرب، کد دلخواه را در محیط sandbox اجرا کنند. ⚠️ شواهدی مبنی بر سو ا…
13 شهریور 140511:09 🚨 آسیبپذیری بحرانی در JFrog Artifactory 🔴 آسیبپذیری CVE-2026-82329 در JFrog Artifactory به دلیل نقص در احراز هویت، به مهاجمان این امکان را میدهد که توکنهای مدیریتی جعل کنند و به دسترسیهای مدیریتی دست یابند. این مشکل در پیکربندی پیشفرض نمونههای خودمدیریتی وجود دارد. ⚠️ جعل توکن به آنها اجازه میدهد تا اقداماتی …
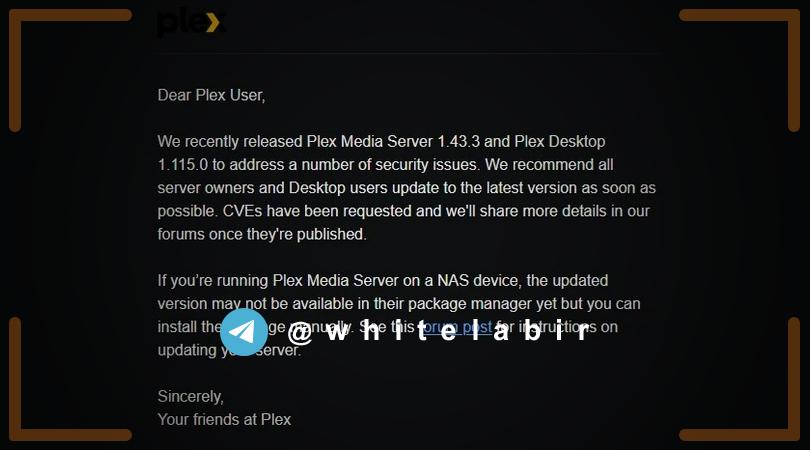
12 شهریور 140517:36 🚨 آسیبپذیریهای بحرانی در Plex Media Server 🔴 چندین آسیبپذیری بحرانی شامل CVE-2025-34158 و CVE-2020-5741 در Plex Media Server شناسایی شدهاند که میتوانند به سوءاستفاده منجر شوند. این آسیبپذیریها در نسخههای Plex Media Server v1.43.2 و قبل از آن وجود دارند و Plex به کاربران توصیه کرده تا به نسخههای جدیدتر بهروزرسانی …
11 شهریور 1405 16:00 🚨 آسیبپذیریهای بحرانی در Next.js با خطر اجرای کد از راه دور 🔴 آسیبپذیری CVE-2026-75604 در Next.js از Vercel، نوعی آسیبپذیری Windows path traversal است که به مهاجمان اجازه میدهد بدون احراز هویت، کد دلخواه را از راه دور اجرا کنند. این آسیبپذیری در نسخههای 13.4 تا 15.5.23 و 16.0 تا 16.3.2 وجود دارد و میتواند عواقب جدی داشته باشد. شواه…
11 شهریور 140514:00 🚨 آسیبپذیریهای بحرانی در cPanel & WHM با ریسک RCE 🔴 پنل cPanel & WHM با چندین آسیبپذیری بحرانی شامل CVE-2026-65643، CVE-2026-58048، CVE-2026-58047، CVE-2026-48172، CVE-2026-54420 و CVE-2026-41940 مواجه است. این آسیبپذیریها به کاربران احراز هویت شده اجازه میدهند تا فایلهای دلخواهی را روی سرور ایجاد کنند و امکان اجرای کد به …
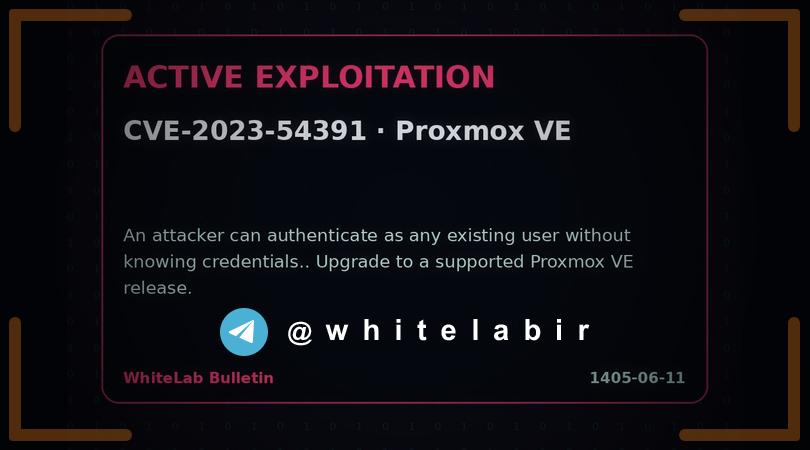
11 شهریور 140513:16 🚨 آسیبپذیری جدی دور زدن احراز هویت در Proxmox VE 🔴 آسیبپذیری CVE-2023-54391 در Proxmox VE به مهاجم اجازه میدهد به عنوان هر کاربر موجود بدون دانستن اعتبارنامهها وارد سیستم شود. این آسیبپذیری در نسخههای libpve-access-control از 7.0-7 تا 8.0.4 وجود دارد و به هیچ احراز هویتی نیاز ندارد. شواهدی از بهرهبرداری فعال گزارش شده اس…
11 شهریور 140512:18:58 🚨 حمله BGP Hijacking به نرمافزار Virtualizor از Softaculous 🔴 در یک حمله BGP hijacking، هکرها ترافیک بهروزرسانی نرمافزار Softaculous را منحرف کردند و بهروزرسانیهای مخرب به تعدادی از نصبها ارسال کردند. این حمله بین ۲۰:۵۷ UTC در ۲۸ اوت و ۰۶:۱۰ UTC در ۳۰ اوت رخ داد و به کاربران آسیبپذیر آسیب رساند. شواهدی از بهرهبرداری فعال وجود دارد…
11 شهریور 140511:41:53 🚨 خطرات جدی در افزونهها و تمهای وردپرس با چندین آسیبپذیری بحرانی 🔴 چندین آسیبپذیری بحرانی در افزونهها و تمهای وردپرس شناسایی شده است: CVE-2026-76581 در WPMU DEV Dashboard، CVE-2026-18431 در Avada، CVE-2026-19632 در TranslatePress، CVE-2026-19598 در Pods و CVE-2026-82222 در GiveWP. این آسیبپذیریها به مهاجمان اجازه میدهند بدون احراز هویت …
24 مرداد 140517:19:39 🚨 بهرهبرداری فعال از آسیبپذیری بحرانی VMware vCenter برای ایجاد SSH معکوس و فعالیتهای مخرب 🔴 آسیبپذیری CVE-2026-59310 با شدت بحرانی در VMware vCenter Syslog Server به مهاجم بدون احراز هویت اجازه میدهد از طریق Directory Traversal به اجرای کد از راه دور (RCE) دست یابد. تاکنون آلودگی ۳۶۱ آدرس IP در ۴۷ کشور شناسایی شده است. ⚠️ مهاجمان پس از نفوذ، ابزار متنباز reverse_…
18 مرداد 140512:20:24 ⚠️ انتشار PoC برای اجرای کد در MariaDB 🔴 پژوهشگران V12 Security یک زنجیره Exploit برای MariaDB منتشر کردهاند که دو آسیبپذیری حافظه را ترکیب میکند: نقص Out-of-Bounds Read در ST_Area برای افشای آدرسهای Heap/PIE و نقص Use-After-Free در SYS_REFCURSOR برای کنترل جریان اجرای برنامه. ⚠️ این زنجیره میتواند یک حساب دیتا…


 شبکه اجتماعی آزمایشگاه امنیت وایت لب