🔴
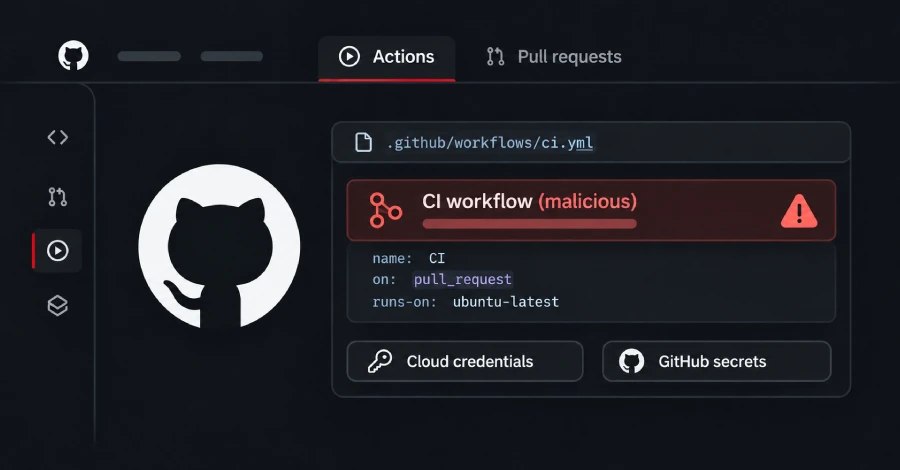
طبق گزارش منتشرشده، مهاجمان با حسابهای سرقتشده GitHub، کد سارق (stealer) را به workflowها یا npm postinstall اضافه کردند. این کد در دستکم ۱٬۸۰۶ مخزن اجرا شد و اسرار و محتوای مخازن را در معرض سرقت قرار داد.
⚠️ سارق دادهها را به زیرساخت مهاجم یا تلگرام میفرستد که معمولاً تغییر و لاگها را ظرف چند دقیقه پاک میکنند. همچنین میتواند با تغییر دسترسیهای ابری، پس از چرخش کلیدها هم دسترسی مهاجم را حفظ کند. باید توجه داشت که به نحوه لو رفتن حسابها در گزارش اشارهای نشده است.
✳️ مخازن را برای شاخه wfx-docs و تغییرات مشکوک workflow بررسی و نشستها و توکنهای حسابهای آلوده را لغو کنید. اسرار در دسترس workflow آلوده را تعویض کنید.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب