🔴
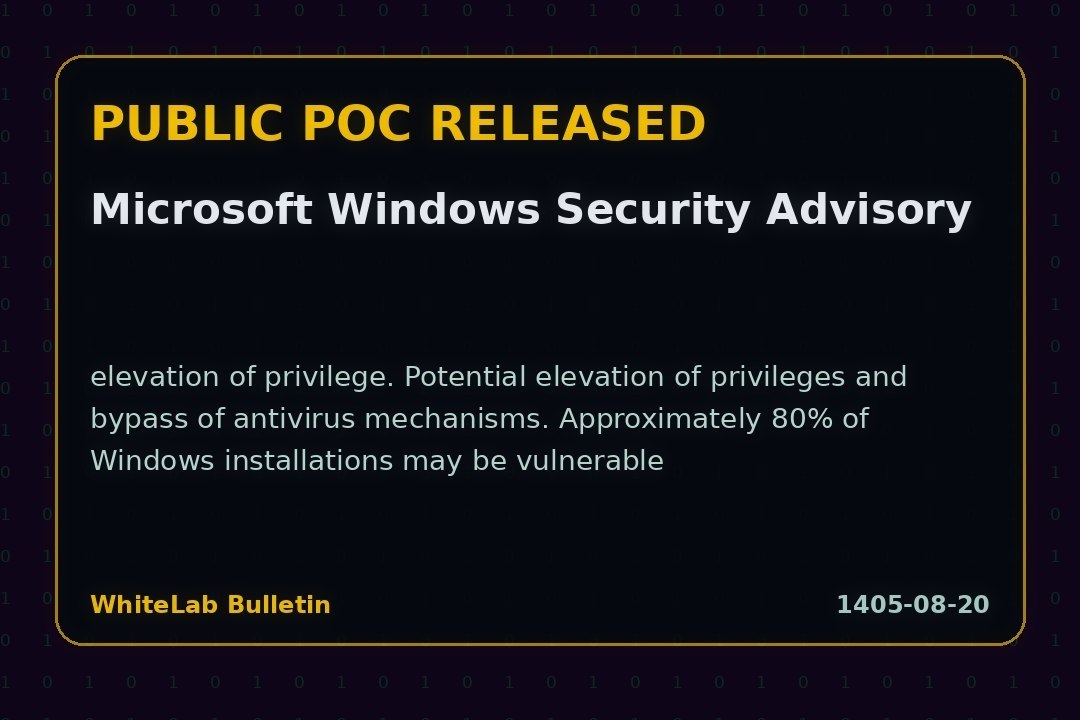
طبق گزارش منتشرشده، یک آسیبپذیری در هسته ویندوز، به ویژه در clfs.sys، امکان ارتقاء دسترسی و دور زدن مکانیزمهای آنتیویروس را فراهم میکند. این آسیبپذیری به کاربران عادی اجازه میدهد تا یک فرآیند با امتیاز بالا، مانند Windows Defender، را مجبور به باز کردن یک فایل لاگ کنند.
⚠️ شواهدی از وجود یک PoC عمومی برای این آسیبپذیری وجود دارد که میتواند یک شل SYSTEM را راهاندازی کند. این رفتار میتواند به مهاجمان اجازه دهد تا به سیستمهای آسیبپذیر دسترسی پیدا کنند. این آسیبپذیری به وجود یک لاگ خالی وابسته است و میتواند به راحتی مورد سوءاستفاده قرار گیرد.
✳️ در حال حاضر هیچ راهحلی برای این آسیبپذیری ارائه نشده است و غیرفعال کردن تدابیر موجود، سیستم را در معرض آسیبپذیریهای دیگری قرار میدهد. کاربران باید وضعیت حالت احراز هویت CLFS را در رجیستری بررسی کنند و بهروزرسانیهای امنیتی را پیگیری کنند.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب