🔴
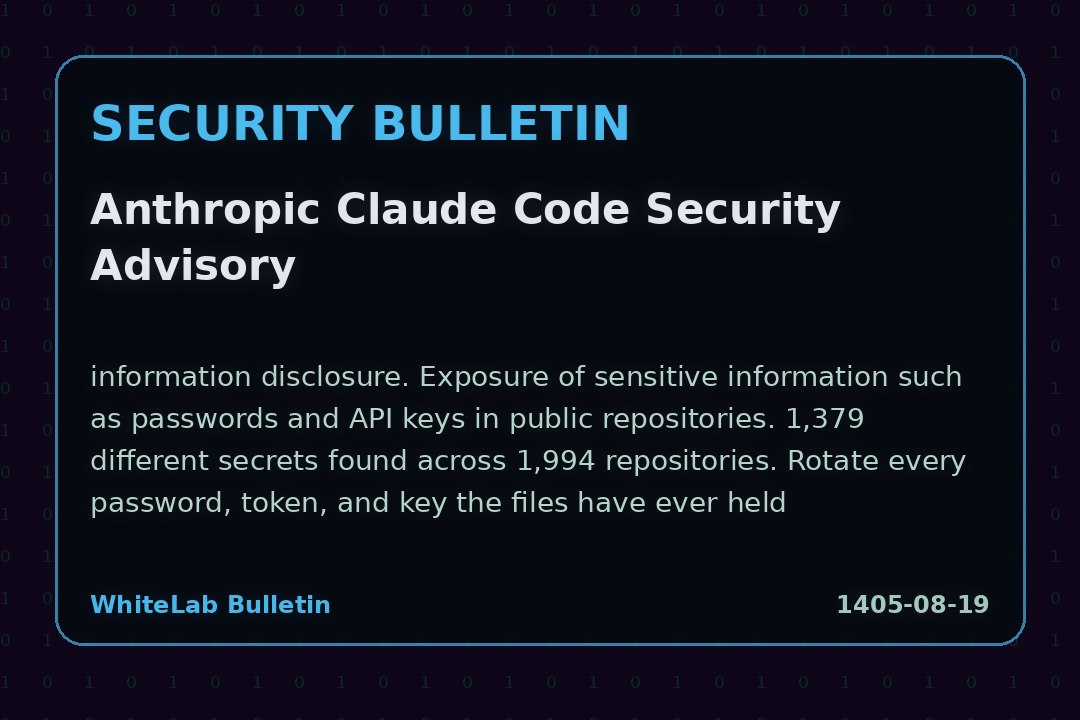
طبق گزارش منتشرشده، ویژگی "Don't ask again" در محصول Claude Code شرکت Anthropic باعث افشای اطلاعات حساس مانند رمزهای عبور و کلیدهای API در مخازن عمومی شده است. این مشکل به دلیل ذخیرهسازی اطلاعات در فایل settings.local.json است که ممکن است بهصورت عمومی قابل دسترسی باشد.
⚠️ شرکت امنیتی Apiiro در 1,122 نسخه عمومی این فایل، 1,379 secret مختلف یافته است؛ بیش از یکسوم این موارد مستقیماً به پایگاه داده دسترسی میدهند. نسخههای قدیمی فایل نیز در تاریخچه Git باقی میمانند.
✳️ برای کاهش خطر، کاربران باید هر رمز عبور، توکن و کلیدی که این فایل ممکن است ذخیره کرده باشد را تغییر دهند و فایل settings.local.json را به .gitignore اضافه کنند. همچنین، استفاده از متغیرها از یک مدیر اسرار برای جلوگیری از ذخیرهسازی اطلاعات حساس در کد توصیه میشود.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب