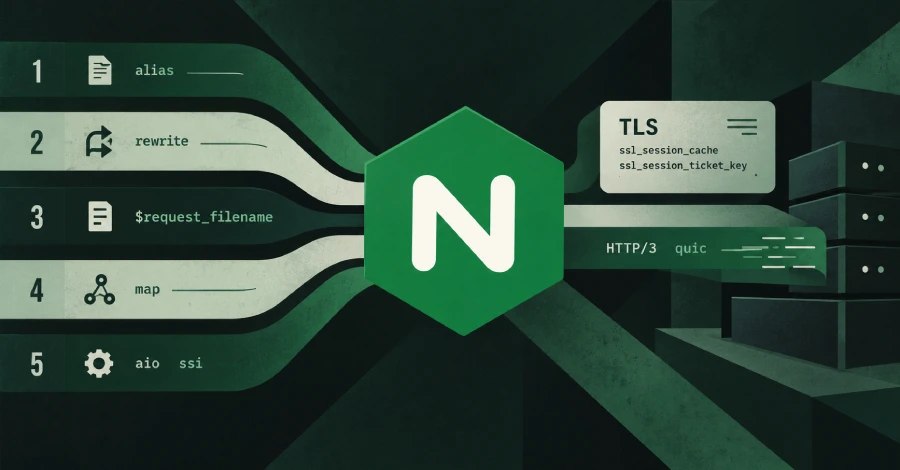
🔴 شرکت F5 در محصول NGINX خود پنج آسیبپذیری را شناسایی و اصلاح کرده است که شامل مشکلاتی نظیر Heap overflow، TLS session forgery و memory corruption میشود. این آسیبپذیریها میتوانند منجر به اجرای کد از راه دور و کرش سیستم شوند.
⚠️ آسیبپذیریها شامل CVE-2026-15176 و CVE-2026-93479 هستند که هر دو به شدت بحرانی (9.2) ارزیابی شدهاند. همچنین، CVE-2026-97629 به عنوان یک آسیبپذیری متوسط (8.3) شناسایی شده است که میتواند منجر به دور زدن تأیید اعتبار گواهینامههای مشتری شود.
✳️ کاربران باید به نسخههای 1.30.6 یا 1.31.7 NGINX بهروزرسانی کنند و پیکربندیهای خود را برای شناسایی هرگونه دستورالعمل آسیبپذیر بررسی کنند. F5 همچنین راهکارهای خاصی برای هر آسیبپذیری در مشاوره خود ارائه داده است.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب