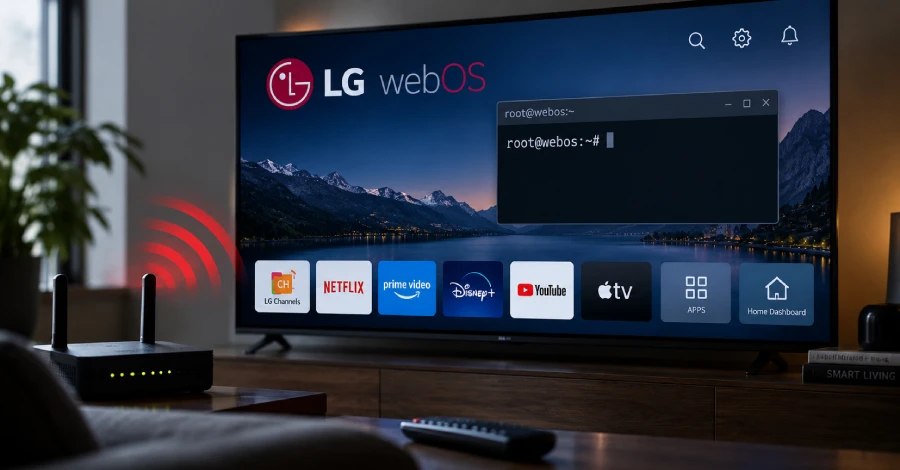
🔴 یک آسیبپذیری با شدت بالا در سیستم عامل webOS شرکت LG شناسایی شده است که به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، به دسترسی ریشه در تلویزیونهای هوشمند خاصی در شبکه محلی دست یابند. این آسیبپذیری از طریق سرویسی که روی پورت 3001 در دسترس است، قابل بهرهبرداری است و میتواند منجر به اجرای دستورات شل با دسترسی ریشه شود.
⚠️ چندین آسیبپذیری در این زنجیره استفاده شده است که میتواند به مهاجمان این امکان را بدهد که پس از احراز هویت بدون پین و با سوء استفاده از یک نرمافزار داخلی، به PalmServiceBridge دسترسی پیدا کنند و دستورات شل را از طریق سرویس ثبت لاگ سیستم pmlogd اجرا کنند.
✳️ طبق گزارشها LG این آسیبپذیریها را برطرف کرده و مالکان تلویزیونهای آسیبپذیر میبایست بهروزرسانیهای نرمافزاری را بررسی و نصب کنند.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب