 شبکه اجتماعی آزمایشگاه امنیت وایت لب


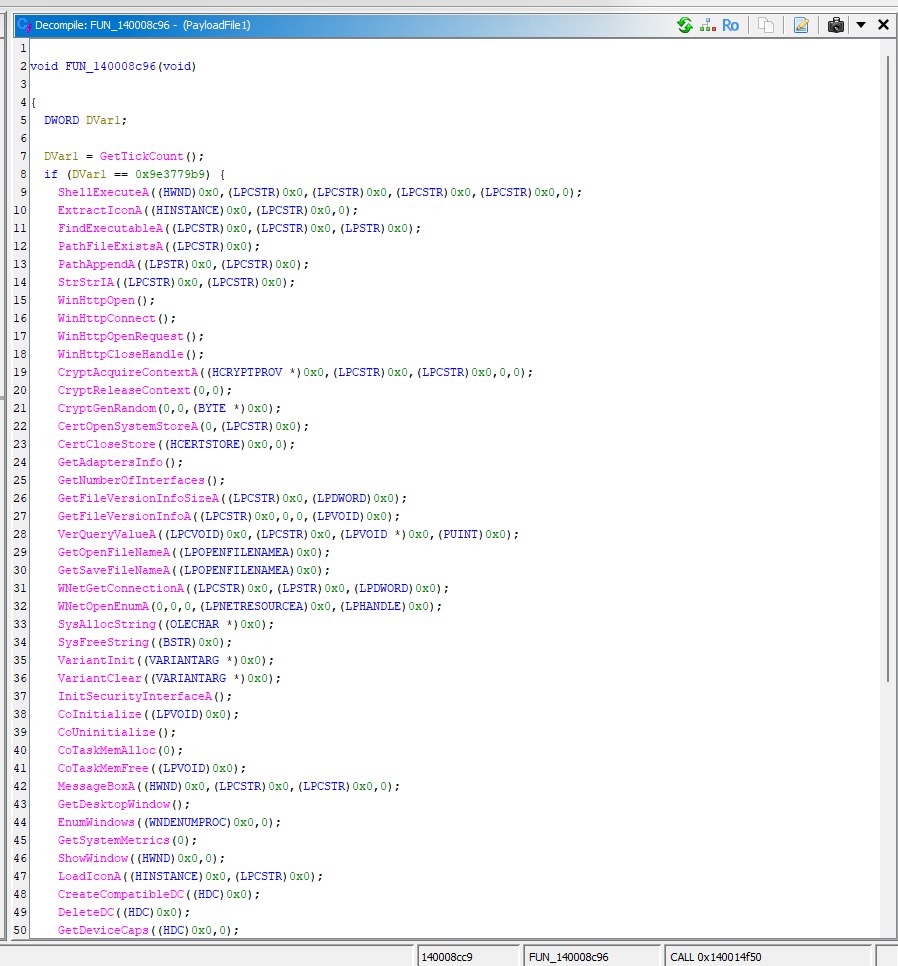
🔴 آسیبپذیری با شدت بالا در درایور PDFWKRNL.sys شناسایی شده که به فرآیندهای کاربر بدون امتیاز اجازه میدهد به سطح هسته دسترسی پیدا کنند و محصولات امنیتی را غیرفعال کنند. بدافزار LunexStealer پس از غیرفعال سازی محصولات امنیتی شروع به جمع آوری گذرواژه های ذخیره شده در مرورگر و همچنین کلید های مرتبط با کیف پول های رمزارزی است و به طور فعال در حال بهرهبرداری است.
⚠️ این آسیبپذیری به مهاجمان اجازه میدهد تا به سطح هسته دسترسی پیدا کنند. شواهدی از وجود اثبات مفهوم عمومی از سال 2023 وجود دارد و ESET در تحقیقات خود در مارس 2026، PDFWKRNL.sys را به عنوان ابزاری فعال شناسایی کرده است.
✳️ برای کاهش خطر، کاربران باید بهروزرسانیهای امنیتی را بهطور منظم بررسی کنند و از ابزارهای تشخیصی برای شناسایی فعالیتهای مشکوک استفاده کنند.
برچسبها: