 شبکه اجتماعی آزمایشگاه امنیت وایت لب


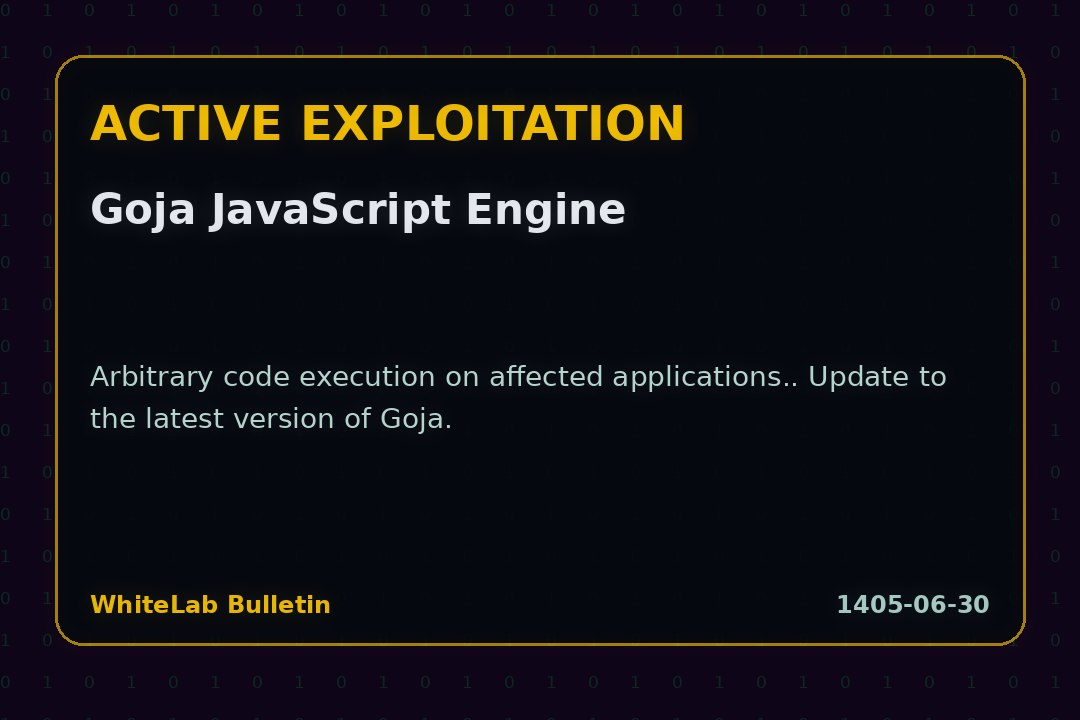
🔴 یک آسیبپذیری با شدت بالا در موتور جاوااسکریپت Goja شناسایی شده است که به مهاجمان اجازه میدهد کد دلخواه را در برنامههای آسیبدیده اجرا کنند. این آسیبپذیری به دلیل نوشتن خارج از محدوده در متدهای TypedArray ایجاد میشود . شواهدی از بهرهبرداری فعال از این آسیبپذیری در برنامههای Zendesk و Nuclei وجود دارد.
⚠️ این آسیبپذیری میتواند منجر به اجرای کد دلخواه در برنامههای آسیبدیده شود. مهاجمان میتوانند با استفاده از تکنیکهای خاصی مانند نوشتن در خارج از محدوده و تغییر جریان کنترل، از sandbox خارج شوند به اهداف خود دست یابند.
✳️ برای کاهش خطر، بهروزرسانی به آخرین نسخه Goja توصیه میشود. همچنین، بررسی کد Go برای استفادههای ناامن میتواند به شناسایی و جلوگیری از این نوع آسیبپذیریها کمک کند.
برچسبها: