 شبکه اجتماعی آزمایشگاه امنیت وایت لب


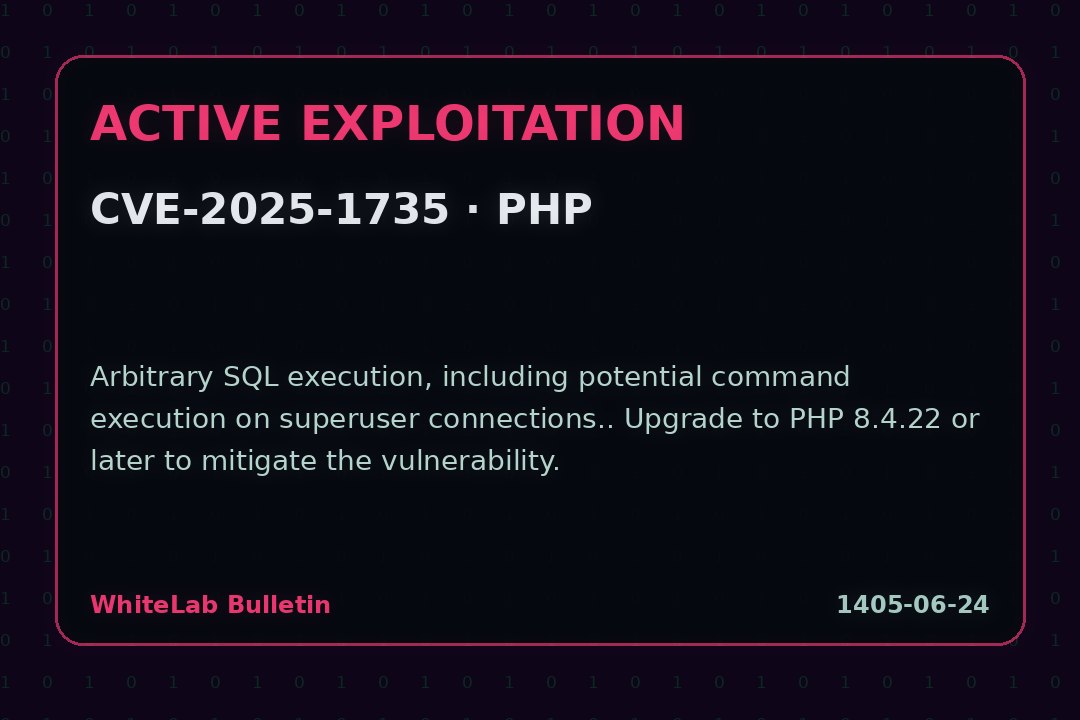
🔴 آسیبپذیریهای CVE-2025-1735 و CVE-2026-17543 در PHP، به ویژه در نسخههای 8.1.33، 8.2.29، 8.3.23 و 8.4.10، امکان اجرای SQL دلخواه را فراهم میکند. این آسیبپذیریها به هیچگونه احراز هویتی نیاز ندارند و میتوانند منجر به دسترسی غیرمجاز به دادهها و اجرای دستورات (RCE) در اتصالات با سطح دسترسی بالا شوند.
⚠️ شواهدی از بهرهبرداری فعال از این آسیبپذیریها در PHP 8.4.21 وجود دارد که شامل دور زدن فیلترها و اجرای دستورات انباشته دلخواه است. این مشکل به دلیل عدم هماهنگی بین مکانیزمهای فرار (escaping) در لایه PostgreSQL PHP ایجاد شده است.
✳️ برای کاهش خطر، به کاربران توصیه میشود به نسخه PHP 8.4.22 یا بالاتر ارتقا دهند و کدهای خود را برای استفاده از توابع pg_* بدون اعتبارسنجی ورودی بررسی کنند.
برچسبها: