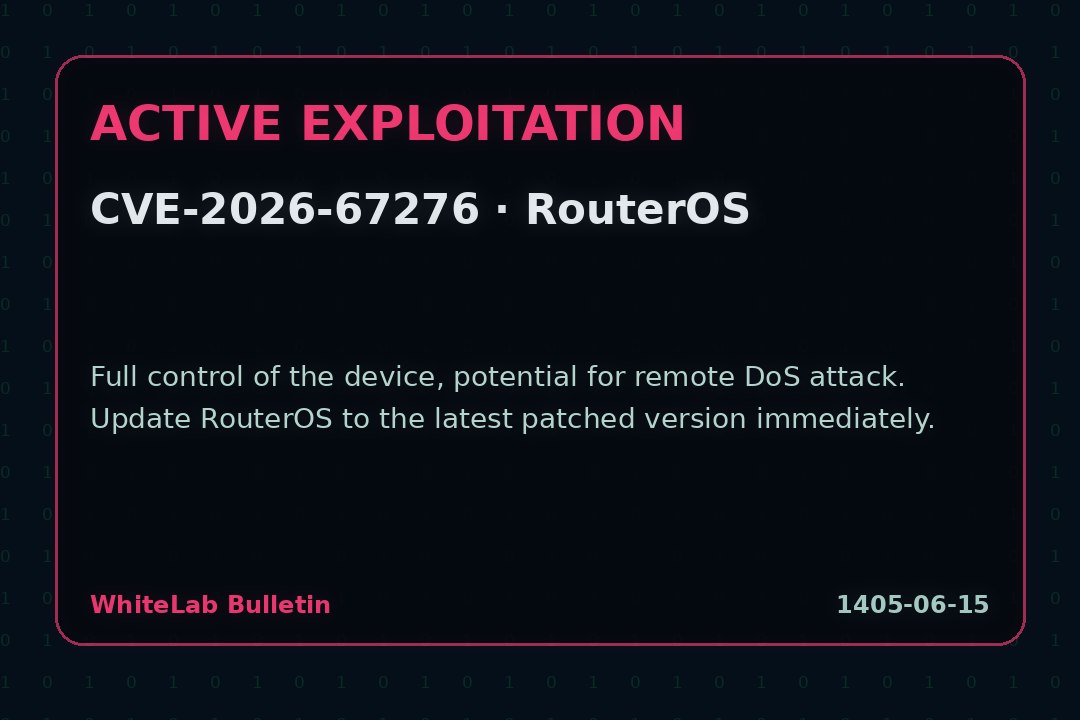
🔴 سه آسیبپذیری بحرانی شامل CVE-2026-67276، CVE-2026-86060 و CVE-2026-67277 در MikroTik RouterOS شناسایی شدهاند که به مهاجمان اجازه میدهند بدون احراز هویت به دستگاهها دسترسی پیدا کنند و کنترل کامل آنها را به دست آورند. این آسیبپذیریها شامل دور زدن احراز هویت SSH، افزایش سطح دسترسی و افشای حافظه هستند و بر نسخههای 6.x و 7.x تأثیر میگذارند.
⚠️ شواهدی از حملات تأیید شده وجود دارد که از ترکیب این آسیبپذیریها برای کنترل کامل دستگاهها از طریق SSH در شبکههای عمومی استفاده میشود. این آسیبپذیریها میتوانند منجر به حملات DoS و افشای حافظه شوند.
✳️ کاربران باید فوراً RouterOS را به نسخههای پچ شده 7.25beta3، 7.24.2، 7.23.4 و 6.49.21 بهروزرسانی کنند. همچنین، بررسی پیکربندی دستگاهها برای شناسایی کاربران ناشناخته و اسکریپتهای مشکوک توصیه میشود.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب